
大企業重賞白帽駭客攻自家網路 「賞金獵蟲人」正夯



在好萊塢電影中的駭客,多半是侵入、破壞網路的犯罪天才。不過,事實上從臉書、谷歌、蘋果這些大企業,乃至於美國國防部,駭客對維護資訊安全都扮演重要角色。
許多大企業如今用高額獎金,鼓勵駭客「駭」入網站,藉以了解系統中的漏洞和錯誤。
「抓蟲」賞金獵人
威克蘭(Nathaniel Wakelam)22歲,職業:獵人。工作經驗:四年。
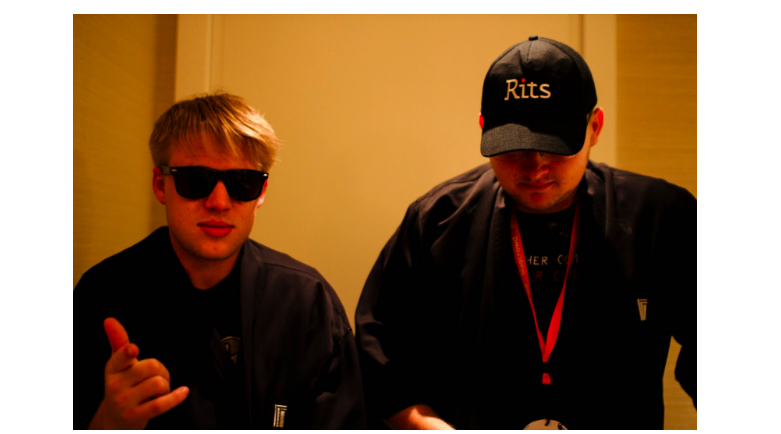
這是他的全職工作,每個月收入並不穩定。不過一年下來,年收入25萬美元不成問題。工作地點就在澳洲墨爾本自己的家裡、或是附近的咖啡店,手中的筆電就是他的賺錢工具。
他狩獵的目標當然不是傳統的獵物,而是「抓蟲」,也就是程式裡的bug。靠著找尋大型企業在網路資訊安全的漏洞,以換取豐厚的賞金。
威克蘭正是新一代的所謂「白帽駭客」(white hat hackers)。他們跟故意惡作劇、或帶著犯罪意圖肆意入侵破壞的「黑帽駭客」(black hat hackers)有明顯的區別。
賞金的來源幾乎可說是不虞匱乏。如今越來越多的大企業——從蘋果、臉書、微軟、特斯拉、雅虎、到谷歌——都設定了系統抓漏的賞金制度。協助找出系統漏洞或是程式錯誤,都可以得到數額大小不一的獎金。
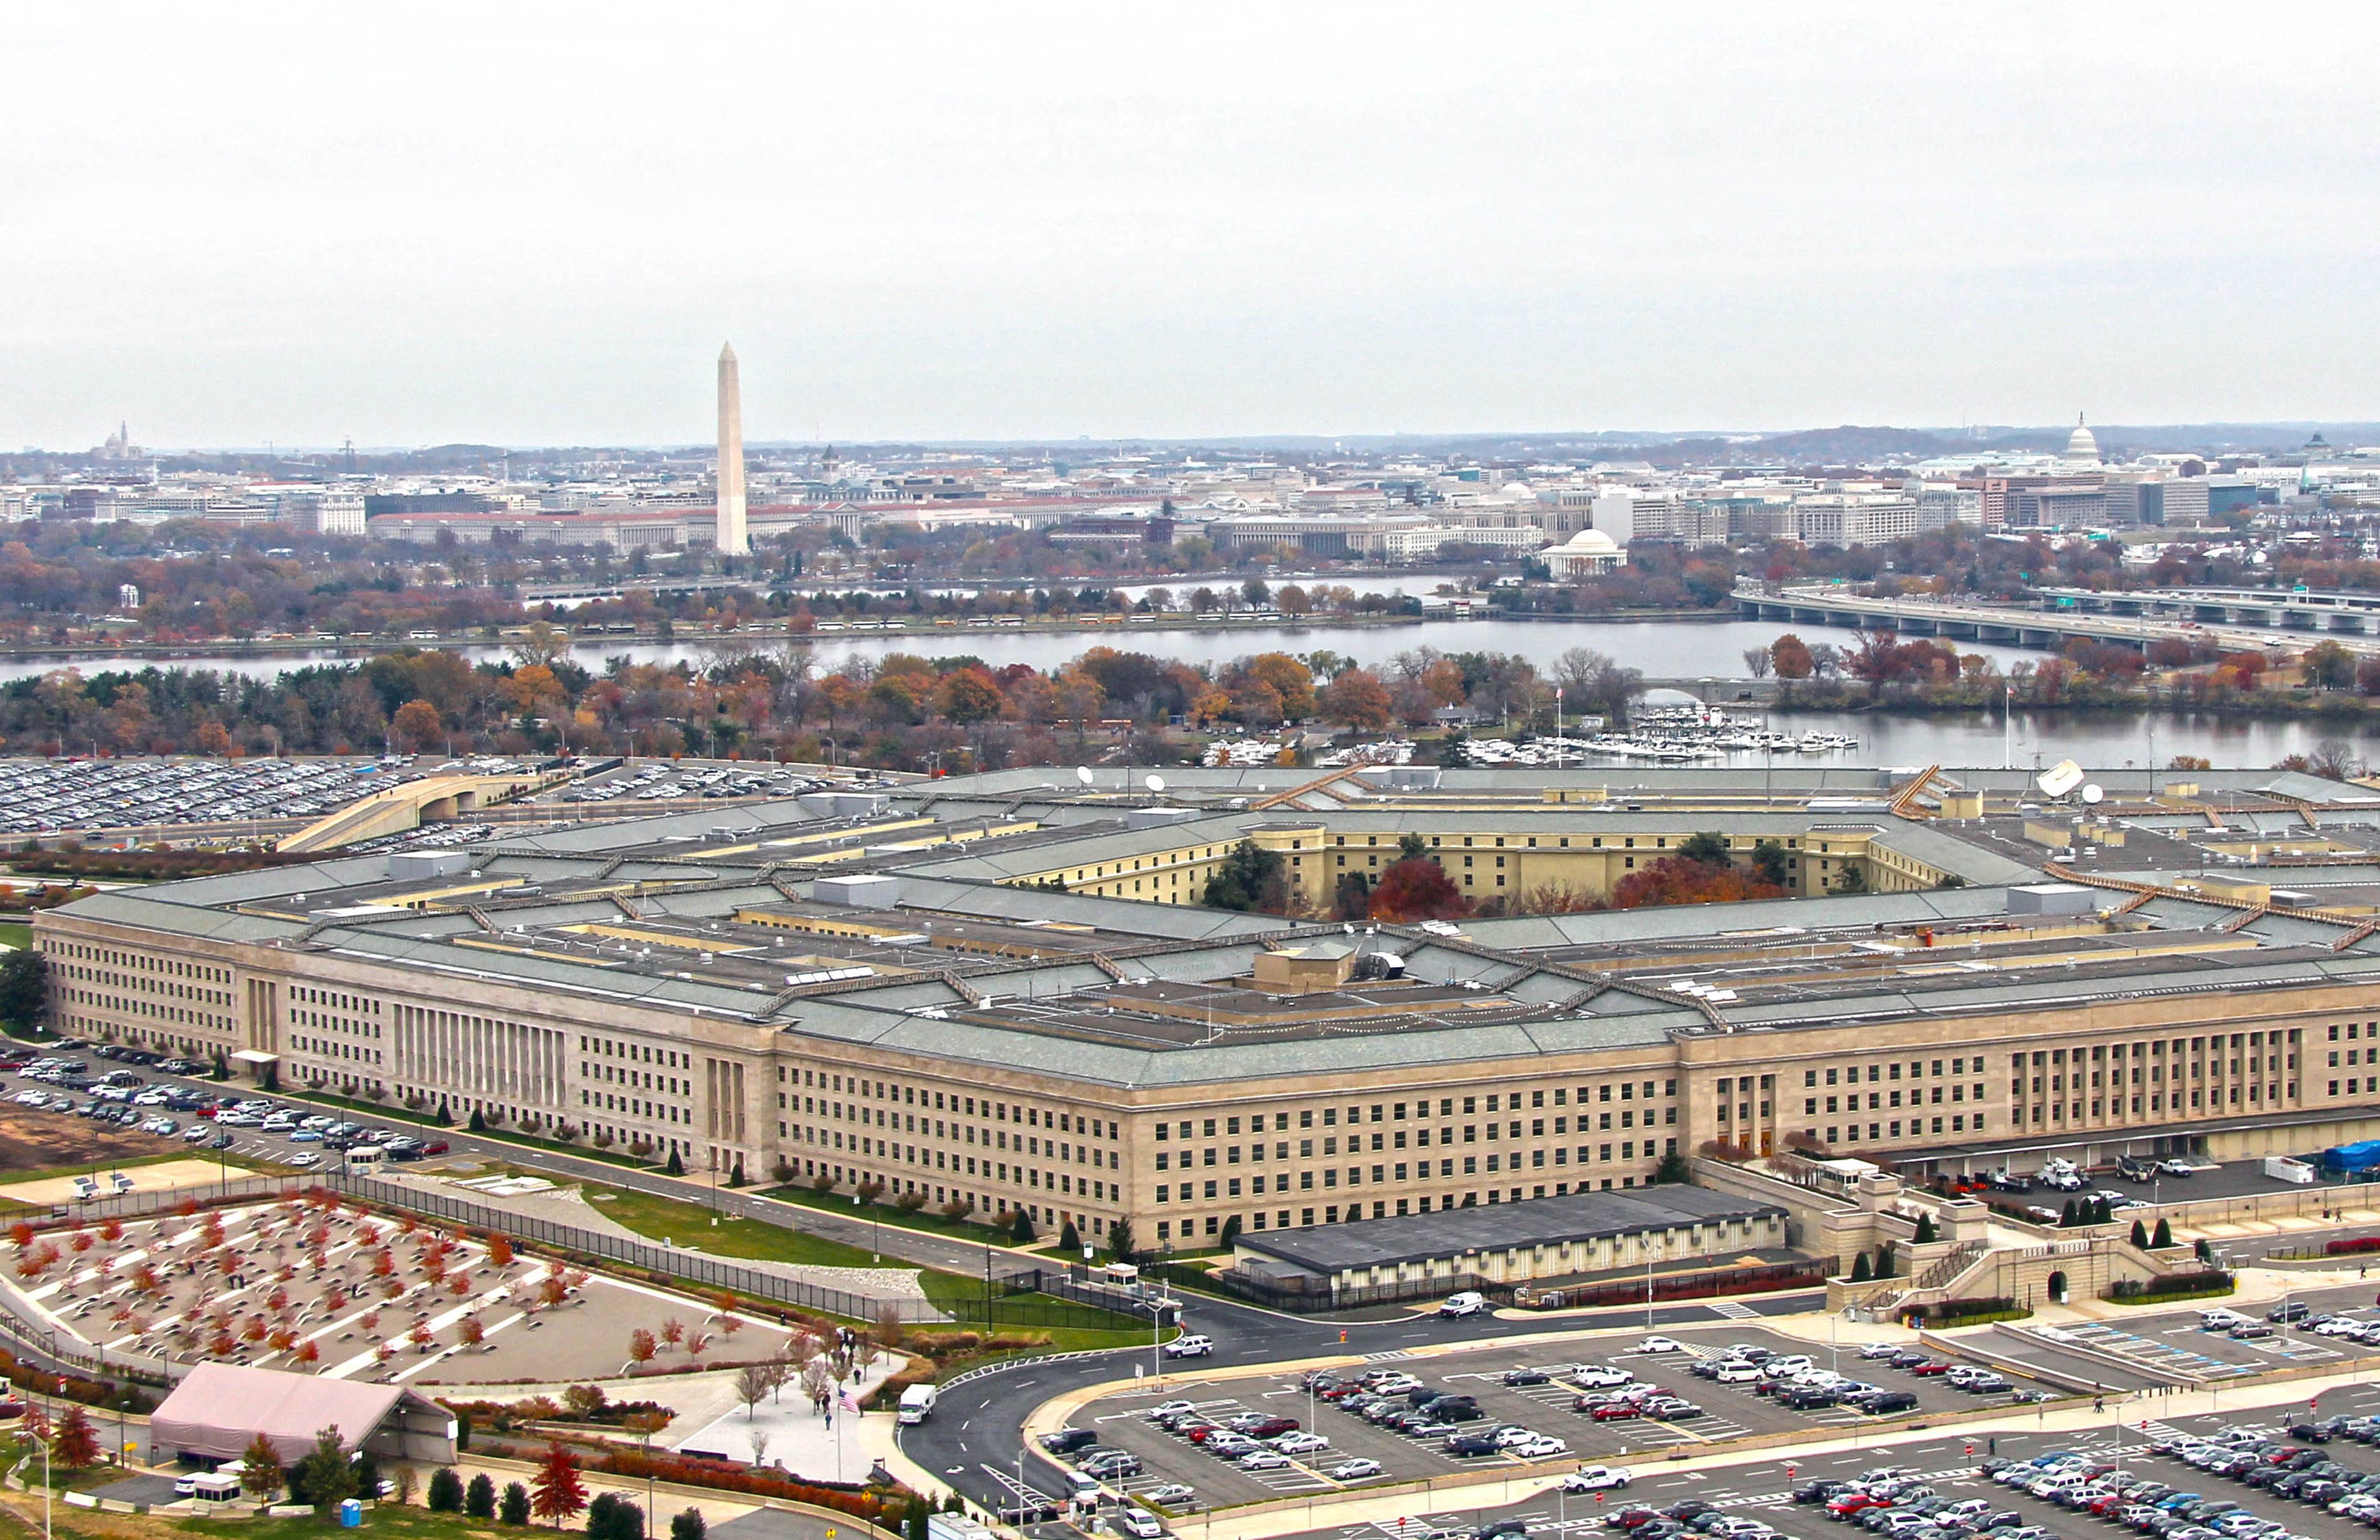
不只是民間企業,甚至連美國的國防部也在去年三月邀請駭客,進行了「駭入五角大廈」(Hack the Pentagon)的實驗性計畫。
計畫才啟動15分鐘,系統就被找出了第一個漏洞。總計參與活動的58名駭客在短短三星期之內,共找到134個系統的弱點或漏洞,美國國防部總共發出了超過七萬美元的賞金。
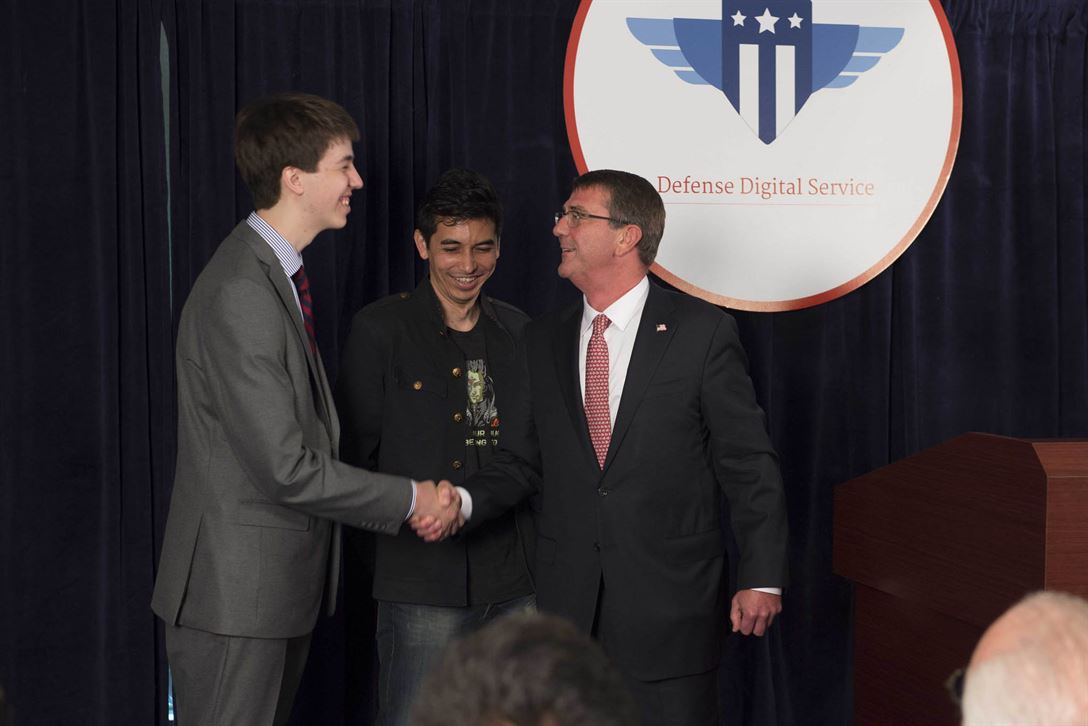
其中一名參加者多爾肯(David Dworken)當時還是高中在學生。他「只有」在課餘時間才能參與活動,但是他第一天就找出了六個系統的漏洞。在活動結束之後,他還特別受邀到美國國防部參觀。
多爾肯第一個駭入的系統是學校網站。當時他才16歲。兩年內他當「抓蟲獵人」收集到的賞金五花八門,從一件T恤,到Uber給他的一萬美元、還有聯合航空公司贈送130萬英哩的里程數。有的獎金他存了起來,有的則用在為自己的電腦升級。
企業資安加碼 獵人賞金水漲船高
臉書是最早採行駭客賞金政策的公司之一。光是在2015年一年,他們就收到13000份報告,付出超過100萬美元賞金給來自全球的賞金獵人。
去年五月,臉書付了一萬美元賞金給一名十歲的芬蘭小男孩,獎勵他發現在Instagram程式的漏洞。
在「軟體統治世界」的資訊時代,各個企業爭先恐後寫程式提供新的數位服務,希望在市場搶占先機。資安問題和程式漏洞往往成了隨後再來考慮的問題。
為了加強網路安全,一些科技大公司的做法是:鼓勵駭客駭入他們的系統。谷歌微軟和臉書早從2010年就開始漏洞獎勵制度,公開懸賞鼓勵駭客找出系統的程式錯誤。駭客可以藉由找出重大的安全問題換取大筆獎金,同時提高自己「抓蟲」的知名度。
資訊安全研究員Keren Elazari最近在金融時報專欄提到,2017年可能是「友善駭客年」(the year of friendly hack)。美國在矽谷之外,有更多傳統產業也開始提供賞金給駭客。從萬事達卡、嬌生公司、到美國國防部等政府機構,都邀請駭客合作測試他們系統,找尋其中的漏洞。透過這個賞金制度,這些企業可以從中學習、防止資訊外洩、甚至藉機招募到最優秀的資安人才。
抓蟲獵人越來越被普遍接受,原因在於它的好處遠遠大過它帶來的風險。駭客現在可以在不違犯法律的情況下,駭入公司電腦系統、更改刪除內容、報告他們的發現、然後還得到獎勵。這可以說是專屬於駭客的「零工經濟」(gig economy)的實踐。
對企業而言,這不僅是找出系統安全漏洞最經濟實惠的方法,同時也是招募人才的機會。最厲害的駭客,到頭來往往會得到企業所提供的正職的職務。他們原本可能因為居住地點、文憑學歷、或是經濟能力,而註定和這些大企業的面試機會失之交臂。
媒合企業與獵人 駭客平台興起
隨著網路安全日益重要,一些資安公司也蓬勃興起,它們的角色類似於賞金獵人的經紀人,扮演企業和駭客之間媒合的工作。
其中知名的一家公司HackerOne,曾協助籌畫駭入五角大廈的活動。據稱已經有「成千上萬的人」希望成為賞金獵人而與他們的公司簽約。HackerOne共同創辦人兼技術長萊斯(Alex Rice)過去負責臉書的產品安全,他說或許大家會認為駭客需要非常特殊的技能,不過目前的實際情況是,數據軟體安全非常糟糕,只要有適當的激勵措施,絕大部分的工程師都有辦法找到破解之道。
他說,駭客有天生的好奇心,儘管好萊塢往往把駭客描繪成侵入系統的不法之徒,但是在資訊安全圈裡,幾乎絕大部分的人都極不齒於犯罪行為。
除了媒合駭客之外,另外有一些資安公司更將系統中的「漏洞利用」(exploits:程式用於,大部分惡意份子用來發動網路攻擊的安全弱點)變成了可交易的商品。
例如,要保護自己公司的產品不受WannaCry這類勒索病毒的攻擊 ,大部分的大公司做法是付錢給賞金獵人,由他們報告發現的系統漏洞並進行修補。不過,根據這些資安公司的說法,企業付出的價碼其實 「低得荒謬」。
一家交易「漏洞利用」的公司Zerodium,去年九月公開懸賞,把駭入iPhone手機的漏洞利用賞金,從50萬美元一口氣提漲了三倍到150萬美元,創下了最高的紀錄,比起蘋果公司自己提供的賞金20萬美元更高出了許多。這種有行無市的價格,當然是Zerodium的公關噱頭,也反映了iPhone手機的安全防護難以破解,但最重要的一點是說明了「漏洞利用」的巨大商業價值。
這類的仲介商向駭客高價收購他們找到的系統漏洞,再轉賣給可以用得上的對象。像是Zerodium這類算得上是注重商譽正派經營的公司,會嚴格篩選交易的對象,主要的交易對象包括一些美國和歐洲政府機構。美國情報單位往往搜羅許多這類工具進行監控和情報搜集的目的。
安全漏洞既然可以被交易,安全漏洞的警告自然也可以做買賣。例如美國鳳凰城的CYR3CON,這家公司專門提供可能網路病毒威脅的報告,它根據的是公司程式自動篩選相關領域駭客們十五種語言在網路上寫作的內容。
以勒索病毒WannaCry為例,如果事先從監測網路上活動,其實可以發現一些勒索病毒將發動攻擊的徵兆。在4月15日,也就是WannaCry病毒發威封鎖視窗檔案發生的一個月之前,CYR3CON的程式發現了相關的漏洞利用的談話。十一天之後,它再度提醒,有對話顯示這個漏洞在62000部電腦中已經被安裝尚未啟動。其中許多醫療機構「不多廢話」,立刻付錢更新安全層級。在事先警告下,使用CYR3CON服務的人可以先預作防範更新防護措施。
參考資料:
How hackers can be a force for corporate good(Financial Times)
The exploits of bug hunters(The Economist)
Why the Pentagon wants people to hack it(CNN)
Bounty hunters are legally hacking Apple and the Pentagon – for big money(Guardian)


